
Depuis le 25 mai 2018, le Règlement Général sur la Protection des Données (RGPD) s’applique à tous les photographes et vidéastes professionnels qui traitent des données personnelles dans le cadre de leur activité. Cette réglementation européenne renforce considérablement les obligations de protection des données et impose une nouvelle approche de la gestion des informations clients et des images.
- Pourquoi les photographes et vidéastes sont-ils concernés ?
- Les quatre actions principales pour la conformité
- 1/ Constituer un registre des traitements de données
- 2/ Faire le tri dans vos données
- 3/ Respecter les droits des personnes
- 4/ Sécuriser vos données
- Le consentement et le droit à l’image
- Les obligations spécifiques selon le type d’activité
- Photographes de mariage et d’événements
- Photographes utilisant des plateformes en ligne
- Relations avec les sous-traitants
- Les sanctions en cas de non-conformité
- Les cas d’exemption et exceptions
- La désignation d’un DPO
- Conseils pratiques de mise en conformité
- Plugins “tout-en-un” (gestion des cookies + consentement + base RGPD)
- Gestion spécifique des consentements, formulaires et droits RGPD
- Anonymisation, analytics et balises
- Bannières cookies simples (si besoin léger)
- Gestion des politiques et mentions légales
- Bonnes pratiques de mise en conformité
- Recommandations rapides selon profils
- Conclusion
Pourquoi les photographes et vidéastes sont-ils concernés ?
Les professionnels de l’image manipulent quotidiennement des données personnelles, c’est-à-dire toute information permettant d’identifier directement ou indirectement une personne physique. Cela inclut bien évidemment les données classiques comme les noms, prénoms, adresses, numéros de téléphone et emails de leurs clients, mais également les photographies et vidéos elles-mêmes lorsqu’une personne y est identifiable.
Au-delà des images visibles, les métadonnées des fichiers photo (notamment les mots-clés identifiant une personne) constituent par ailleurs des données personnelles au sens du RGPD. Dans le cas particulier de la photographie de mariage, les clichés peuvent contenir des données sensibles permettant de déterminer la religion ou l’appartenance ethnique des personnes photographiées, ce qui nécessite des précautions supplémentaires.
Le RGPD s’applique à toute prestation et vente réalisée sur le territoire de l’Union européenne, quel que soit le statut du professionnel, qu’il s’agisse d’un auto-entrepreneur, d’une société ou d’un photographe salarié.
Les quatre actions principales pour la conformité
La CNIL recommande aux photographes et vidéastes de suivre quatre actions essentielles pour se conformer au RGPD:
1/ Constituer un registre des traitements de données
Le registre des activités de traitement est une obligation prévue à l’article 30 du RGPD. Ce document doit recenser et documenter l’ensemble des traitements de données personnelles mis en œuvre dans votre activité professionnelle. Pour chaque traitement, vous devez indiquer :
- La description des données collectées (noms, adresses, téléphones, emails, images, etc.)
- La finalité du traitement : pourquoi vous collectez ces données (gestion de la relation client, organisation de séances photo, facturation, etc.)
- La base légale du traitement (consentement, exécution d’un contrat, obligation légale, intérêt légitime)
- Les catégories de personnes concernées (clients, modèles, prospects, employés)
- Les destinataires des données : qui y a accès (vous-même, votre comptable, vos sous-traitants comme les laboratoires photo)
- La durée de conservation des données
- Les mesures de sécurité mises en place pour protéger ces données
La CNIL met à disposition des modèles de registres téléchargeables gratuitement. Ce registre doit être mis à jour régulièrement et peut être demandé par la CNIL lors d’un contrôle.
2/ Faire le tri dans vos données
Le principe de minimisation impose de ne collecter que les données strictement nécessaires pour atteindre vos objectifs professionnels. Concrètement :
- Ne demandez pas la date de naissance d’un client si cette information n’est pas indispensable à votre prestation
- Supprimez régulièrement les données obsolètes selon votre politique de conservation
- Évitez autant que possible de collecter des données sensibles (santé, convictions religieuses, politiques) sauf si elles sont absolument essentielles
Les durées de conservation doivent être définies en fonction de la finalité de collecte et peuvent s’appuyer sur les référentiels sectoriels de la CNIL. Par exemple, les images de vidéoprotection ne peuvent être conservées plus d’un mois.
3/ Respecter les droits des personnes
Le RGPD renforce considérablement les droits des personnes dont vous traitez les données. Vous devez :
Informer de manière transparente : Chaque fois que vous collectez des données (via un formulaire de contact, un questionnaire, un contrat), vous devez mentionner clairement :
- La finalité de la collecte
- Le fondement juridique (consentement, contrat, intérêt légitime)
- Les destinataires des données
- La durée de conservation
- Les modalités d’exercice des droits
Permettre l’exercice effectif des droits des personnes concernées :
- Droit d’accès : fournir sur demande quelles données vous détenez sur une personne et comment elles sont traitées
- Droit de rectification : corriger les données inexactes ou incomplètes
- Droit à l’effacement (droit à l’oubli) : supprimer les données lorsqu’elles ne sont plus nécessaires ou sur retrait du consentement
- Droit de portabilité : transmettre les données dans un format structuré
- Droit d’opposition : permettre de s’opposer au traitement, notamment pour la prospection commerciale
Vous devez répondre à ces demandes dans un délai d’un mois et mettre en place des procédures claires (formulaire en ligne, email dédié, adresse postale).
4/ Sécuriser vos données
La sécurisation des données personnelles est une obligation majeure du RGPD. Les mesures de sécurité à mettre en œuvre incluent :
- Limiter l’accès aux données aux seules personnes habilitées
- Mettre à jour régulièrement les antivirus et logiciels
- Utiliser des mots de passe robustes et les changer fréquemment
- Effectuer des sauvegardes régulières de vos données
- Utiliser le chiffrement pour protéger les données stockées et les transmissions
- Pour les données sensibles, privilégier des solutions de stockage sécurisées conformes au RGPD
La stratégie de sauvegarde recommandée par les professionnels est la règle 3-2-1 : trois copies de vos données, sur deux types de supports différents, dont une copie externalisée.
Le consentement et le droit à l’image
Le RGPD introduit des exigences renforcées concernant le consentement :
Consentement explicite et écrit : Contrairement au droit à l’image traditionnel qui acceptait un consentement tacite ou verbal, le RGPD impose un consentement explicite dont la preuve matérielle doit être conservée. Un simple accord oral lors d’une séance photo ne suffit plus.
Consentement distinct : Le consentement RGPD doit être distinct de tout autre accord. Dans un contrat de cession de droit à l’image, il faut isoler clairement l’expression du consentement au titre du RGPD.
Contrat modèle photo : Un contrat écrit et signé est désormais indispensable. Il doit préciser :
- L’identité des parties (photographe et modèle)
- Le contexte de la prise de vue (lieu, date, nature de la séance)
- Les droits d’utilisation des images (finalités, supports de diffusion)
- La durée de l’autorisation (généralement 3 ans maximum pour les supports immatériels)
- La rémunération ou les conditions TFP (Time for Pictures)
- Le consentement explicite à la publication
- Les modalités d’exercice des droits RGPD
Droit de retrait du consentement : Les personnes concernées ont le droit de retirer leur consentement à tout moment. Ce droit rejoint le caractère révocable du droit à l’image, mais doit dorénavant être clairement mentionné dans vos documents.
Les obligations spécifiques selon le type d’activité
Photographes de mariage et d’événements
Pour les photographes de mariage, le RGPD impose de contractualiser l’archivage des images avec les clients. Puisque les clichés contiennent des données personnelles sensibles, vous devez obtenir l’autorisation contractuelle pour sauvegarder et conserver les images sur le long terme, notamment si vous souhaitez les utiliser comme recours en cas de perte des fichiers par les clients.
Photographes utilisant des plateformes en ligne
Si vous utilisez des plateformes de gestion comme Fotostudio.io pour la signature de contrats, les questionnaires ou la livraison de photos, vous devez mentionner ces outils dans votre politique de confidentialité et vous assurer que ces prestataires respectent eux-mêmes le RGPD.
Relations avec les sous-traitants
Si vous faites appel à des sous-traitants (laboratoires photo, plateformes d’hébergement, services cloud, comptables), vous devez formaliser la relation par un contrat de sous-traitance conforme à l’article 28 du RGPD. Ce contrat doit préciser que le sous-traitant:
- Ne traite les données que sur vos instructions
- Garantit la confidentialité par des engagements signés du personnel
- Prend les mesures de sécurité requises
- Ne recrute pas d’autres sous-traitants sans votre autorisation écrite
- Coopère pour respecter vos obligations et les demandes des personnes
- Supprime ou restitue les données à la fin de la prestation
Les sanctions en cas de non-conformité
Les sanctions pour non-respect du RGPD peuvent être particulièrement lourdes :
- Amendes administratives pouvant atteindre jusqu’à 20 000 euros pour les petites structures
- Pour les entreprises plus importantes, amendes jusqu’à 4% du chiffre d’affaires annuel mondial ou 20 millions d’euros
- Injonctions sous astreinte pouvant aller jusqu’à 100 euros par jour de retard
- Sanctions pénales dans certains cas
- Publication de la sanction aux frais de l’organisme
En 2024, la CNIL a prononcé 87 sanctions (contre 42 en 2023), dont 69 via la procédure simplifiée permettant des amendes jusqu’à 20 000 euros. Les principaux motifs de sanction concernent l’usage de dispositifs vidéo, la prospection commerciale sans consentement et le défaut de coopération lors de l’exercice des droits.
Les cas d’exemption et exceptions
Exception domestique : Le RGPD ne s’applique pas aux traitements de données effectués par une personne physique dans le cadre d’une activité strictement personnelle ou domestique. Les photos prises lors d’une soirée privée entre amis et partagées sur un réseau social ne sont donc pas concernées. En revanche, dès qu’un photographe professionnel intervient, même mandaté par des particuliers, le RGPD s’applique.
Liberté d’expression et d’information : Le RGPD reconnaît aux médias professionnels des intérêts légitimes au titre de l’information du public. Toutefois, l’obligation d’information de l’article 13 du RGPD reste applicable.
Photographie dans les lieux publics : Dans les lieux publics, seule l’autorisation des personnes isolées et reconnaissables est nécessaire. Pour les personnes simplement présentes dans une foule ou un arrière-plan, l’autorisation n’est généralement pas requise.
L’analyse d’impact (AIPD)
Pour certains traitements de données susceptibles d’engendrer un risque élevé pour les droits et libertés des personnes, une Analyse d’Impact relative à la Protection des Données (AIPD) est obligatoire avant la mise en œuvre du traitement. Cette obligation concerne notamment :
- Le traitement de données sensibles à grande échelle
- Le suivi régulier et systématique de personnes à grande échelle
- L’utilisation de technologies innovantes (reconnaissance faciale, IA)
La plupart des photographes individuels ne seront pas concernés par cette obligation, mais les structures importantes utilisant des systèmes automatisés ou traitant des volumes conséquents de données sensibles doivent y être attentives.
La désignation d’un DPO
La désignation d’un Délégué à la Protection des Données (DPO) n’est généralement pas obligatoire pour les photographes et vidéastes indépendants. L’obligation concerne principalement:
- Les autorités et organismes publics
- Les organismes dont les activités de base impliquent un suivi régulier et systématique de personnes à grande échelle
- Les organismes traitant à grande échelle des données sensibles
Néanmoins, même si ce n’est pas obligatoire, la désignation d’un DPO peut être un atout concurrentiel démontrant votre sérieux en matière de protection des données.
Conseils pratiques de mise en conformité
Pour votre site internet : Si vous utilisez WordPress, intégrez des extensions RGPD pour :
- Ajouter une case à cocher obligatoire sur vos formulaires de contact confirmant l’acceptation du stockage des données
- Permettre aux visiteurs de consulter et supprimer leurs données personnelles
- Afficher un bandeau de consentement pour les cookies
Documentation et preuves : Conservez systématiquement:
- Les consentements signés
- Les contrats et déclarations
- Les registres de traitement à jour
- Les politiques de confidentialité
Valorisez votre conformité : N’hésitez pas à mettre en avant votre conformité au RGPD auprès de vos clients et partenaires. Cela peut devenir un véritable avantage concurrentiel et renforcer la confiance de vos clients.
Plugins “tout-en-un” (gestion des cookies + consentement + base RGPD)
- CookieYes | GDPR Cookie Consent & Compliance Notice : Bandeau cookies conforme (opt-in/opt-out), catégorisation des cookies, blocage automatique de scripts, journal des consentements, géolocalisation. Intégrations avec Google Consent Mode v2.
- Complianz – GDPR/CCPA Cookie Consent : Scanneur de cookies, bannières régionales (UE, UK, US), blocage conditionnel des scripts, politique de cookies générée, consentement par service, Consent Mode v2.
- iubenda Cookie & Consent Solution + Privacy Policy : Gère bannières cookies, consentement par finalité, politiques de confidentialité et de cookies dynamiques, enregistrement des consentements, CMP certifiée.
- Cookiebot by Usercentrics : CMP reconnue, scan automatique des cookies, consentement granulaire, journalisation, synchronisation avec Google Tag Manager/Consent Mode.
Gestion spécifique des consentements, formulaires et droits RGPD
- WPForms (avec addon GDPR) Cases de consentement, désactivation du stockage IP/UA, champs RGPD, gestion des demandes.
- Gravity Forms + extensions RGPD (ou réglages intégrés) Contrôles de conservation de données, champs de consentement, export/suppression de données.
- Ninja Forms (options RGPD) Cases de consentement, paramètres de conservation, conformité aux demandes utilisateurs.
WP GDPR Tools (ou WP GDPR) Aide pour les demandes d’accès/suppression, journaux, cases de consentement sur différents formulaires.
Anonymisation, analytics et balises
- GA Google Analytics (ou Site Kit by Google) + Consent Mode v2 : À coupler avec une CMP (CookieYes/Complianz/iubenda/Cookiebot) pour charger GA uniquement après consentement et activer le Consent Mode.
- Matomo Analytics for WordPress : Solution analytics hébergée sur votre serveur, options d’anonymisation IP, opt-out, sans cookies si souhaité.
Bannières cookies simples (si besoin léger)
- GDPR Cookie Compliance (Moove) : Bannières personnalisables, blocage de scripts, consentement par catégories.
- Cookie Notice & Compliance for GDPR/CCPA (dFactory) Basique mais efficace pour consentement et notice. À valider selon vos besoins de journalisation.
Gestion des politiques et mentions légales
- WP AutoTerms : Génération de pages Conditions, Politique de confidentialité et Cookies (à adapter juridiquement).
- Termly : CMP + politiques centralisées, gestion multi-sites.
Bonnes pratiques de mise en conformité
- Réalisez un audit des cookies/traceurs réels (plugins, thèmes, scripts tiers).
- Implémentez une CMP qui:
- Bloque par défaut tous les traceurs non essentiels jusqu’au consentement explicite.
- Permet un consentement granulaire par finalité/catégorie.
- Journalise les consentements (preuve).
- Offre un lien “Gérer les cookies” accessible en permanence.
- Mettez à jour vos pages légales (Politique de confidentialité, Politique de cookies) et synchronisez-les avec la CMP.
- Gérez les droits des personnes (accès, rectification, suppression, portabilité). Beaucoup de plugins de formulaires facilitent l’export/suppression.
- Minimisez les données collectées et définissez des durées de conservation.
- Vérifiez la conformité ePrivacy/recueil explicite pour marketing, pixels, reCAPTCHA, cartes, vidéos, etc. Utilisez le blocage préalable et le “content blocker” de votre CMP.
- Testez en navigation privée, depuis l’UE, et contrôlez le chargement des scripts avant consentement.
Recommandations rapides selon profils
- Site vitrine/PME: Complianz ou CookieYes pour la CMP + votre plugin de formulaires (WPForms/Gravity/Ninja) configuré RGPD.
- Blog/éditeur avec multiples scripts: Cookiebot/Usercentrics ou iubenda pour le scan approfondi et le consentement par service.
- Organisation sensible à la souveraineté: Matomo auto-hébergé + CMP (Complianz/CookieYes) + anonymisation IP.
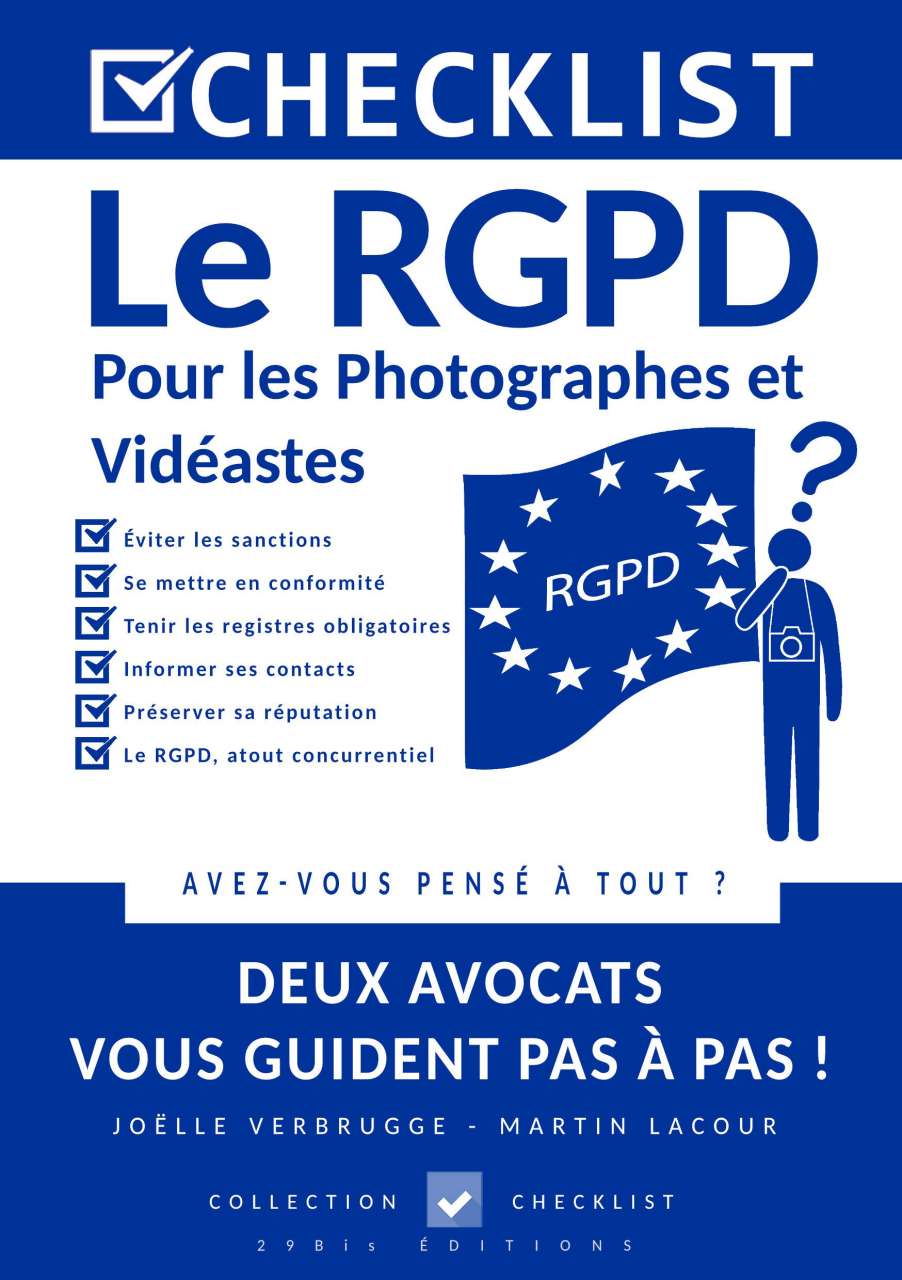
Afin de faciliter cette mise en conformité qui pose de multiples difficultés aux photographes et vidéastes, deux avocats Joëlle Verbrugge et Martin Lacour proposent leurs compétences et connaissances aux photographes et vidéastes désireux de transformer cette contrainte réglementaire en atout concurrentiel.
Ce livre répondra à toutes vos questions et vous fournira toutes les démarches pour vous mettre en conformité :
– Le RGPD en 13 questions/réponses
– Les 6 principes du RGPD
– Première étape : Dresser l’état des lieux
– Deuxième étape : Créer les fiches de registre détaillées par activité
– Troisième étape : Faire le tri dans les traitements de données
– Quatrième étape : Garantir les droits des personnes concernées
– Cinquième étape : Garantir la sécurité des données
– Sixième étape : Suis-je en mesure de démontrer la conformité de mon traitement ?
– Septième étape : Que faire en cas de violation des données personnelles ?
N’attendez-pas que la loi s’intéresse à vous pour vous intéresser à elle !
Conclusion
La conformité au RGPD représente un investissement en temps et en organisation pour les photographes et vidéastes, mais elle est aujourd’hui incontournable. Au-delà de l’obligation légale et du risque de sanctions, elle constitue une opportunité de professionnaliser vos pratiques et de démontrer à vos clients que vous prenez au sérieux la protection de leurs données personnelles. En suivant les quatre actions principales recommandées par la CNIL, en documentant vos procédures et en instaurant une véritable culture de la protection des données, vous transformerez cette contrainte réglementaire en atout pour votre activité professionnelle.







Un tout grand merci Antony pour cet article à propos de notre ouvrage.
Je précise aussi que les métadonnées des photos (notamment les mots clé identifiant une personne) ainsi que le fait que la personne apparaisse elle-même sur la photo sont également des « données personnelles » au sens du RGPD.
L’exemple que vous donnez pour la mise en conformité WordPress est excellent
Au-delà, c’est tout un processus de réflexion sur notre façon de travailler et de traiter les informations qui doit être fait 🙂
Merci encore d’avoir relayé notre ouvrage
Joëlle Verbrugge & Martin Lacour